WordPress, Drupal și numeroase aplicații web ar putea fi expuse unor atacuri care permit executarea de cod pe server. Administratorii sunt îndemnați să instaleze de urgență actualizările de securitate, în timp ce unele instituții aleg să își suspende temporar serviciile online, ca măsură de precauție.
Lumea IT se confruntă cu o problemă serioasă de securitate după ce echipa de dezvoltare PHP a anunțat două vulnerabilități critice, care pot permite executarea de cod de la distanță fără autentificare. Actualizările care remediază problemele au fost publicate pe 21 octombrie 2026, iar specialiștii avertizează că sistemele neactualizate pot rămâne vulnerabile.
Potrivit anunțurilor oficiale ale proiectului PHP, cele două vulnerabilități au identificatorii CVE-2026-109618 și CVE-2026-109619 și au primit un scor de severitate de 9,2 din 10. Riscul este deosebit de important pentru serverele care procesează cereri web prin configurații PHP vulnerabile.
De ce este atât de gravă această vulnerabilitate?
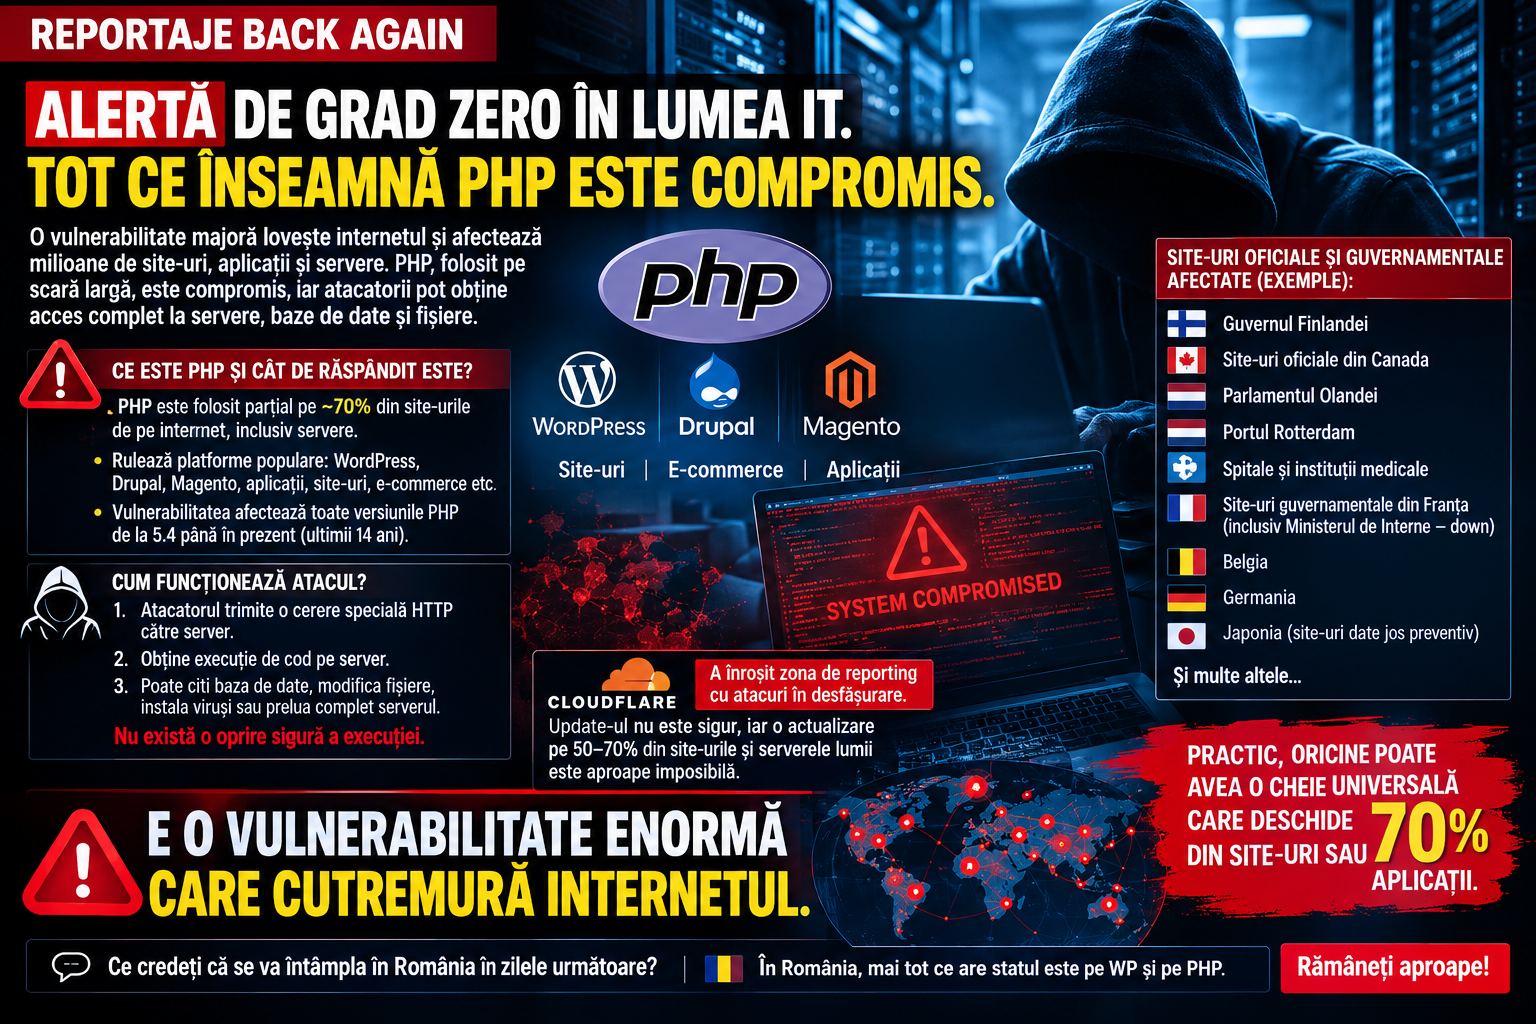
PHP este unul dintre cele mai utilizate limbaje de programare pentru dezvoltarea aplicațiilor web. Acesta stă la baza multor site-uri, magazine online și sisteme de administrare a conținutului, inclusiv WordPress, Drupal și Magento.
În anumite condiții, un atacator poate exploata o vulnerabilitate de tip Remote Code Execution (RCE), prin care ajunge să execute comenzi pe serverul vizat. În funcție de configurație și de permisiunile obținute, consecințele pot include accesarea bazelor de date, modificarea fișierelor, instalarea de programe malițioase sau compromiterea unor servicii.
Cu alte cuvinte, problema nu se limitează la afișarea incorectă a unui site. Dacă un server este compromis, pot fi puse în pericol și datele sau aplicațiile găzduite pe acesta.
De la site-uri comerciale la instituții publice
Amploarea riscului este determinată de răspândirea PHP în infrastructura digitală. Site-urile comerciale, platformele de comerț electronic, portalurile instituțiilor publice și numeroase aplicații folosesc acest limbaj direct sau prin intermediul unor componente software.
În contextul vulnerabilităților, unele organizații pot decide să limiteze accesul la anumite servicii sau să le scoată temporar din funcțiune până la verificarea și securizarea sistemelor.
Totuși, afirmațiile potrivit cărora numeroase site-uri guvernamentale din Finlanda, Canada, Olanda, Franța, Belgia, Germania și Japonia ar fi fost închise din aceeași cauză trebuie verificate individual. Existența vulnerabilităților PHP nu demonstrează, de una singură, că fiecare dintre aceste instituții a fost atacată sau că site-urile lor au fost dezactivate preventiv.
Există o soluție?
Da. Echipa PHP a publicat versiuni corectate, inclusiv PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Administratorii trebuie să verifice versiunea utilizată și să instaleze actualizarea corespunzătoare, urmând recomandările oficiale.
Actualizarea PHP nu este însă singura verificare necesară. Administratorii trebuie să controleze și configurațiile serverelor, componentele instalate, jurnalele de acces și eventualele indicii ale unei compromiteri anterioare. Aplicarea patch-ului reduce riscul asociat vulnerabilităților respective, dar nu garantează că un sistem compromis anterior este deja curat.
Ce se poate întâmpla în România?
Întrebarea este importantă și pentru România, unde numeroase site-uri comerciale, publicații online și portaluri instituționale folosesc WordPress sau alte tehnologii bazate pe PHP.
Firmele de hosting și administratorii de sisteme trebuie să identifice rapid instalările vulnerabile, să aplice actualizările și să verifice serviciile expuse la internet. În cazul sistemelor care nu pot fi actualizate imediat, măsurile temporare de izolare pot reduce expunerea, în funcție de configurație și de recomandările echipei de securitate.
Nu există suficiente date pentru a concluziona că majoritatea site-urilor statului român sunt compromise sau că o întrerupere generalizată este inevitabilă. Riscul real depinde de versiunile instalate, configurațiile serverelor și rapiditatea cu care administratorii aplică măsurile necesare.
Imaginea unei „chei universale” care ar putea deschide numeroase uși digitale ilustrează gravitatea situației, dar nu înseamnă că orice site bazat pe PHP poate fi accesat automat de un atacator.
Tu ce crezi că se va întâmpla în România în următoarele zile? Vor reuși firmele de hosting și administratorii instituțiilor publice să își securizeze rapid infrastructura sau vom vedea site-uri indisponibile până la finalizarea actualizărilor?
Reportaje Back Again urmărește evoluția situației și impactul vulnerabilităților asupra serviciilor online.